Spyware finden, bevor sie Sie findet.
Der SCS Scanner prüft Computer und Handys auf Spyware, Stalkerware, Schadsoftware, versteckte Dateien und umgeleiteten Datenverkehr. Kostenlos, quelloffen und komplett auf Ihrem eigenen Gerät.
Kein Konto · keine Telemetrie · keine Werbung
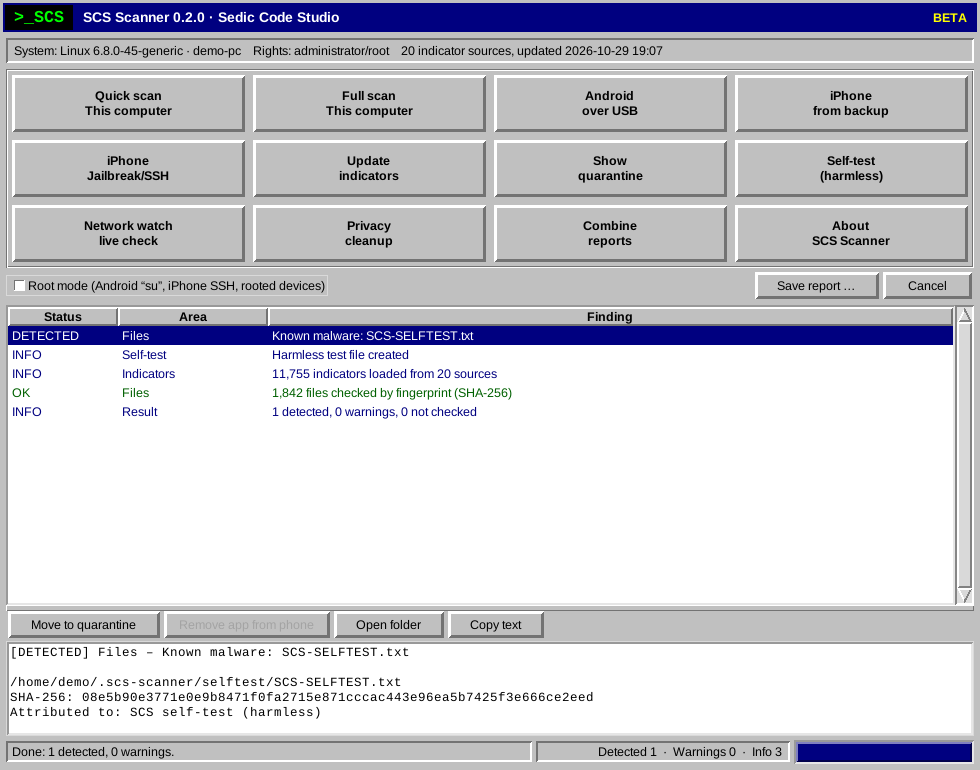
Ein Blick in die Ecken, die man sonst nicht sieht.
Der Scanner vergleicht Ihr Gerät mit öffentlichen Listen bekannter Spyware und sucht zusätzlich nach typischem Verhalten. Die Schnellprüfung dauert wenige Minuten, die Vollprüfung geht tiefer.
Pegasus, Predator, Candiru und verbreitete Stalkerware anhand öffentlicher Indikatorlisten.
Programme, die heimlich mitstarten: Autostart, geplante Aufgaben, Dienste, Launch Agents, cron und systemd.
Laufende Programme, verdächtige Befehlszeilen und Fernwartungs-Software, die Sie nicht selbst installiert haben.
Zeigt, über welchen VPN, Proxy oder DNS-Server Ihr Datenverkehr läuft, und warnt bei fremden oder bekannten Spyware-Adressen.
Stammzertifikate, mit denen verschlüsselte Verbindungen mitgelesen werden können, etwa Superfish oder mitmproxy.
Aktive Verbindungen, DNS-Verlauf, hosts-Datei und Browserverläufe von Chrome, Edge, Brave, Firefox und Safari.
Getarnte Bilder, an Bilder angehängte Daten, Vorschau-Caches mit Kopien gelöschter Fotos und versteckte Datenströme.
Defender-Status und Ausnahmen unter Windows, SIP, Gatekeeper, FileVault und Profile unter macOS, Rootkit-Tricks unter Linux.
Jede Prüfung merkt sich den Stand. Beim nächsten Mal sehen Sie, was seitdem neu dazugekommen ist.
| Status | Bedeutung |
|---|---|
| DETECTED | Passt zu bekannter Spyware |
| WARNING | Auffällig, bitte prüfen |
| NOT CHECKED | Rechte oder Werkzeug fehlen |
| INFO | Bestandsaufnahme |
| OK | Nichts gefunden |
Auch das Smartphone wird geprüft.
Handys sind das häufigste Ziel von Stalkerware. Der Scanner untersucht sie vom Computer aus, ohne dass auf dem Handy etwas installiert werden muss.
Spyware-Apps nach Paketname, Fingerabdruck und Signatur, Apps aus unbekannten Quellen oder ohne Symbol, Bedienungshilfen, Zugriff auf Benachrichtigungen, Geräteadministratoren, VPN, Proxy und privater DNS, Bootloader und Sicherheits-Patch. Dazu brauchen Sie die kostenlosen Android Platform-Tools und eingeschaltetes USB-Debugging.
Aus einer Sicherung über Finder oder iTunes: Safari-Verlauf, Links in SMS, iMessage und WhatsApp, Prozessspuren, bekannte Spyware-Pfade, Apps, Profile, VPN und versteckte oder kürzlich gelöschte Fotos. Verschlüsselte Backups enthalten mehr Spuren.
iOS erlaubt Apps nicht, in andere Apps hineinzuschauen. Ein Scanner direkt auf dem iPhone ist deshalb ohne Jailbreak nicht möglich. Die Prüfung über das Backup ist der Weg, den auch Amnesty International mit seinem Werkzeug MVT nutzt.
Kostenlos. Ohne Anmeldung.
Alle Dateien liegen auf GitHub, zusammen mit Prüfsummen und einer Liste aller Bestandteile. So können Sie nachprüfen, dass der Download genau dem veröffentlichten Quellcode entspricht.
Windows: Schnellprüfung mit einem Befehl
PowerShell öffnen (für die gründliche Prüfung „Als Administrator ausführen“), Befehl einfügen, Enter drücken. Für die Vollprüfung hinten -Mode Full ergänzen.
& ([scriptblock]::Create((irm https://raw.githubusercontent.com/SedicCodeStudio/scs-scanner/main/powershell/scs.ps1))) -Open
macOS und Linux: Schnellprüfung im Terminal
Lädt die aktuelle Version und schreibt den Bericht in die Datei scs-report.html.
curl -fsSLO https://github.com/SedicCodeStudio/scs-scanner/releases/latest/download/scs.pyz && python3 scs.pyz scan --html scs-report.html
Vorsichtiger: Jede Version enthält auch geprüfte Befehle, die erst die Prüfsumme vergleichen und nur dann starten.
WichtigPrüfen Sie nur Ihre eigenen Geräte oder Geräte, deren Besitzer zugestimmt hat. Heimlich ein fremdes Gerät zu durchsuchen ist in Deutschland strafbar (§ 202a StGB) und in vielen anderen Ländern ebenso.
Drei Schritte bis zum Bericht.
Ein Sicherheitswerkzeug muss selbst sicher sein.
Und ehrlich sagen, was es nicht kann.
Kein Konto, keine Telemetrie, keine Cloud-Auswertung. Ergebnisse, Quarantäne und Berichte liegen im Ordner .scs-scanner in Ihrem Benutzerordner. Heruntergeladen werden nur die öffentlichen Indikatorlisten und, wenn Sie danach fragen, die Information über neue Versionen.
Der Scanner liest standardmäßig nur. Die Quarantäne verschiebt Dateien und kann sie wiederherstellen.
Der komplette Quellcode ist öffentlich. Jede Version wird reproduzierbar gebaut und mit SHA-256-Prüfsummen, Stückliste (SBOM) und signiertem Herkunftsnachweis veröffentlicht.
Ein Ergebnis ohne Fund bedeutet nicht, dass ein Gerät sauber ist. Staatliche Spyware ist darauf gebaut, solche Prüfungen zu überstehen, und viele Spuren verschwinden nach einigen Wochen. Warnungen können harmlos sein.
Löschen Sie nicht vorschnell etwas, denn damit verschwinden auch Beweise. Wenden Sie sich an die Access Now Digital Security Helpline oder das Amnesty International Security Lab. Bei Stalking durch eine bekannte Person helfen auch Beratungsstellen und die Polizei.
Häufige Fragen
Kostet der SCS Scanner etwas?
Nein. Der Scanner ist kostenlos und Open Source unter der Apache-Lizenz 2.0. Es gibt keine Bezahlversion und keine Werbung.
Ersetzt er mein Antivirenprogramm?
Nein. Er ist eine zusätzliche, gezielte Prüfung auf Spyware und Überwachung. Ihr normaler Virenschutz sollte eingeschaltet bleiben.
Ist das Programm auf Deutsch?
Die Bedienoberfläche ist derzeit auf Englisch. Diese Seite erklärt die wichtigsten Begriffe auf Deutsch.
Windows warnt beim Start vor einer unbekannten App. Ist das normal?
Ja, das kann bei neuen Programmen passieren, solange Windows sie noch nicht kennt. Laden Sie den Scanner nur von dieser Seite oder direkt von GitHub und vergleichen Sie bei Bedarf die veröffentlichte Prüfsumme.
Der Scanner hat etwas gefunden. Was jetzt?
Ruhe bewahren und nicht sofort löschen. Lesen Sie zuerst die Anleitung „What to do“. Viele Warnungen haben harmlose Gründe, und bei echten Funden sind die Spuren wichtig.
Wer steckt dahinter?
Der SCS Scanner ist ein Projekt von SedicCodeStudio aus Gilching bei München. Fehler und Vorschläge können Sie auf GitHub melden oder per E-Mail schicken.
Fragen oder Sicherheitslücke gefunden? info@sediccodestudio.de